2026年9月下旬から10月上旬にかけて、国内で大規模なサイバー被害の公表が相次ぎました。
焼肉きんぐのアプリでは約1,079万件の会員情報が、タイムズカーでは約660万アカウントの情報が漏えいし、大阪公立大学ではシステムが止まって1週間にわたり全授業が休講になりました。
「自分が使っているサービスかもしれない」と思っても、何から手をつければよいのか迷う方は
多いと思います。
実は、やるべきことはどの情報が漏れたかによって変わります。
この記事では、この時期に公表された6件を例に、発表の読み方と、漏れた情報の種類ごとの対処法を
解説します。
▼この2週間の被害を30秒でまとめたショート動画
1. 2026年9〜10月に公表された主な被害6件
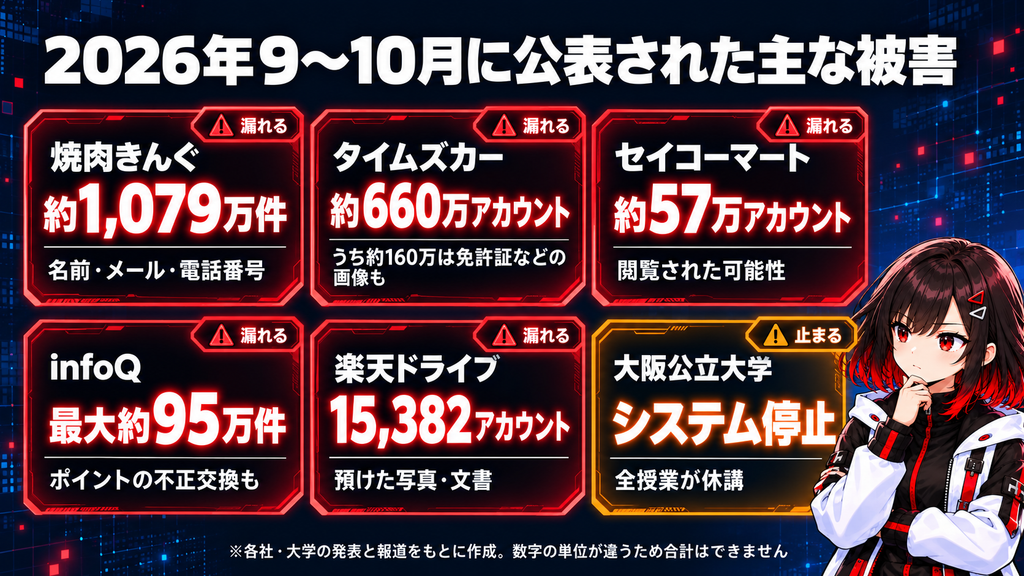
まずは、どのような被害が公表されたのかを一覧で確認しておきます。
いずれも企業や大学の発表、または報道で確認できた内容で、この時期の被害をすべて集めたものでは
ありません。
| サービス・組織 | 公表 | 規模 | 主な対象 |
|---|---|---|---|
| 焼肉きんぐ(アプリ) | 10月5日 | 約1,079万件 | 会員番号、登録名、メールアドレス、電話番号 |
| タイムズカー | 9月28日・29日(続報) | 約660万アカウント(うち約160万は書類の画像も) | 氏名、住所、電話番号、運転免許情報、免許証などの画像 |
| セイコーマート(アプリ) | 9月29日 | 約57万アカウント(閲覧された可能性) | 氏名、住所、電話番号、メールアドレスなど |
| infoQ(アンケートサイト) | 10月5日 | 最大約95万件 | 氏名、住所、暗号化されたパスワードなど。ポイントの不正交換611件 |
| 楽天ドライブ | 10月6日 | 15,382アカウント | 保存していた写真や文書などのデータ |
| 大阪公立大学 | 10月2日に障害発生 | 約500台のサーバーが停止 | システム停止で全授業休講。個人情報の流出は調査中 |
ここから、それぞれの発表を「何が漏れたのか」「何が起きたのか」という目で読み解いていきます。
2. 発表を読むときに押さえたい3つのポイント
被害の発表には、似ているようで意味の違う言葉が並びます。
言葉の意味を取り違えると、必要以上に慌てたり、逆にやるべきことを見落としたりするため、
先に整理しておきます。
「漏えい」と「閲覧された可能性」は違う
焼肉きんぐやタイムズカーは「漏えい」、セイコーマートは「閲覧された可能性がある」と発表しています。
前者は外に出たことが確認された段階、後者は外に出たかどうかを調べている段階です。
セイコーマートの約57万アカウントは、全員分の流出が確定した数字ではありません。
ただし、「可能性」の段階でも、利用者が取れる行動はほぼ同じです。
確定を待たずに、後で紹介する対処を進めておくと安心です。
「件数」と「アカウント数」は足し合わせられない
焼肉きんぐは「件」、タイムズカーは「アカウント」で数えています。
単位が違ううえ、同じ人が複数のサービスを使っていることもあります。
6件の数字を足して「合計〇万人が被害」とは言えません。
また、公表された日が近くても、攻撃された時期は事件ごとに違います。
同じ攻撃者がまとめて攻撃した、という話でもありません。
「漏れる」被害と「止まる」被害がある
6件のうち5件は、情報が外に出てしまう被害です。
一方、大阪公立大学は、まずシステムが「止まる」被害でした。
漏れる被害では、サービスは普段どおり使えても、情報はすでに誰かの手に渡っているかもしれません。
止まる被害では、情報が漏れたかどうかが分からなくても、授業や仕事がその日から進められなくなります。
備え方もそれぞれ違います。
この記事では、まず個人に関わりの深い「漏れる」被害への対処を見て、最後に「止まる」被害への備えを紹介します。
3. 漏れた情報の種類別にやること
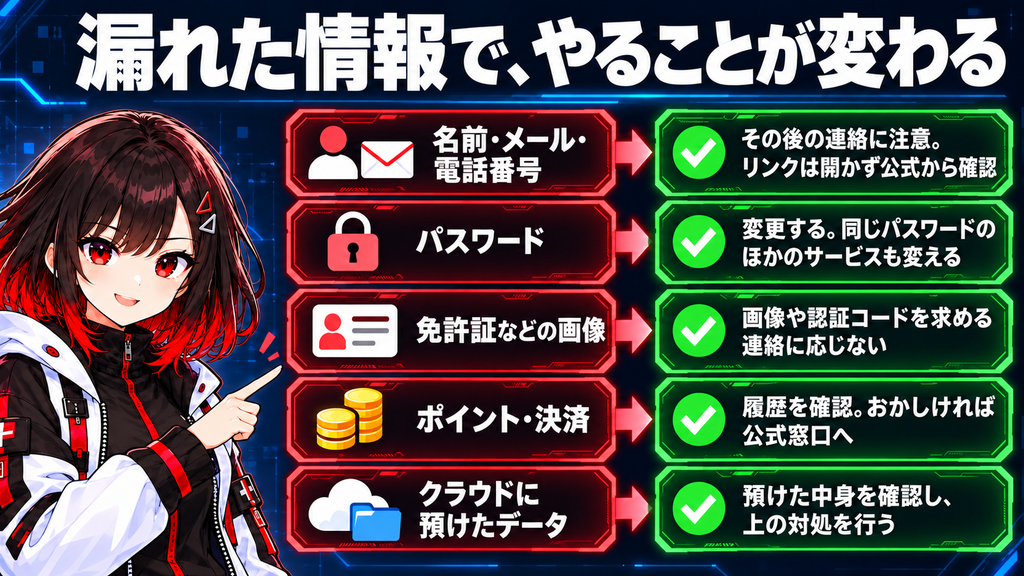
漏えいの発表を見たら、最初に確かめたいのは「自分のどの情報が対象になったか」です。
名前や連絡先なのか、パスワードなのか、身分証の画像なのかで、やることが変わります。
名前・メールアドレス・電話番号が漏れた場合
焼肉きんぐでは、会員番号、登録名、メールアドレス、電話番号が漏えいしました。
パスワードは対象外で、カードなどの決済情報はもともと会社が持っていません。
出典:物語コーポレーション(2026年10月5日)
セイコーマートも、氏名、性別、生年月日、住所、電話番号、メールアドレスなどが「閲覧された可能性がある」という発表です。
パスワードとカード情報は対象外です。
出典:セイコーマート(2026年9月29日)
名前や連絡先は、パスワードのように変更して無効にすることができません。
そのため、この後に届く連絡に注意し続けることが対処の中心になります。
- その会社を名乗るメールやSMSが届いても、本文のリンクは開かない
- 確かめるときは、いつもの公式アプリや、自分で開いた公式サイトから確認する
- 両社とも、パスワードやカード情報をメールで尋ねることはないと説明している
パスワードが漏れた場合
infoQでは、会社が持っている会員情報のすべてが対象になり、その中には暗号化されたパスワードも含まれていました。
出典:GMOリサーチ&AI(2026年10月5日)
タイムズカーでも、漏えいした情報にパスワードが含まれていました。
会社は「元に戻せない形式で保管しており、アカウントが不正に使われる恐れはない」と説明しています。
出典:タイムズモビリティ(2026年9月28日)
暗号化などの処理がされていても、元のパスワードが推測される可能性はゼロではありません。
特に気をつけたいのは、同じパスワードをほかのサービスでも使っている場合です。
攻撃者は、あるサービスで手に入れたIDとパスワードの組み合わせを、別のサービスで次々に試すことが
あります。
- 漏えいしたサービスのパスワードを、公式サイトから変更する(サービスが停止中なら、再開後の案内に従う)
- 同じパスワードを使っているほかのサービスも、すべて別のパスワードに変える
- 多要素認証(パスワードに加えて、スマホのアプリやSMSでも確認する方法)が使えるサービスでは、設定しておく
運転免許証などの書類の画像が漏れた場合
タイムズカーでは、約660万アカウントのうち約160万アカウントで、運転免許証などの本人確認書類の画像も対象になりました。
対象には、今の会員だけでなく、退会した人や、入会の手続きが終わっていない人も含まれます。
出典:タイムズモビリティ(2026年9月29日)
書類の画像には、氏名、住所、生年月日、顔写真がまとめて載っています。
悪用されると、本人になりすました契約などに使われる恐れがあります。
しかも、免許証の番号や顔写真は、自分の意思で変えることができません。
- 自分が対象かどうかは、会社の公式の案内で確認する
- 「本人確認をやり直してください」といった連絡が来ても、書類の画像を送ったり、認証コードを伝えたりしない
- 身に覚えのない契約や請求の連絡が来たら、その連絡に書かれた番号ではなく、自分で調べた窓口に問い合わせる
ポイントや決済に関わる被害が出た場合
infoQでは、会員のポイントが本人の知らないうちにギフトコードへ交換される被害が611件(約287万円分)確認され、会社は全額を補填するとしています。
原因は、サイトで使っていたソフトウェアの弱点を悪用されたことだと説明しています。
出典:GMOリサーチ&AI(2026年10月5日)
ポイントや残高は、お金と同じように狙われます。
被害は、気づいて申し出ることで補填の対象になる場合があります。
- ポイントの履歴や残高に、身に覚えのない動きがないか確認する
- おかしな動きがあれば、公式の窓口に連絡する
- 偽のサイトにカード番号を入力してしまった場合は、すぐにカード会社に連絡する
クラウドに預けたデータが見られた場合
楽天ドライブでは、15,382アカウントで、1月29日から9月17日にかけて、保存していた写真や文書などの
データが取得・閲覧されていました。
この他、687アカウントのアカウント名などと、313アカウントの暗号化されたパスワードなども
対象になっています。
対象の利用者には個別に連絡するとしています。
出典:楽天ドライブ(2026年10月6日)
クラウドに預けたデータは、中身によって影響が大きく変わります。
写真だけなのか、本人確認書類や契約書のスキャンが入っていたのかで、取るべき行動が違います。
- 届いた連絡が本物かどうかは、楽天ドライブの公式サイトから確認する
- 預けていたファイルを思い出し、書類の画像やパスワードのメモが含まれていれば、
それぞれ上の対処を行う - 今後に向けて、本人確認書類などをクラウドに置きっぱなしにしていないか見直す
4. 漏えいの後に届く「本物そっくりの連絡」に注意
ここまでの対処に共通していたのは、「届いた連絡をそのまま信じない」ということでした。
漏えいの被害は、情報が漏れた時点で終わりではなく、その情報を使った二次被害につながることが
あるためです。
漏れた名前や連絡先、利用しているサービスの名前を組み合わせれば、本物そっくりの連絡を作れます。
例えば、次のような文面です(説明のための作例で、実在の会社の文面ではありません)。
漏えいの後に届きうる偽の連絡の例
〇〇様 いつもご利用いただきありがとうございます。
先日公表した不正アクセスの件で、お客様の本人確認情報の再登録が必要となりました。
お手数ですが、下記のページから運転免許証の画像を再度ご提出ください。
自分の名前で呼びかけられ、実際にニュースになった件に触れられていると、本物の案内だと思ってしまいがちです。
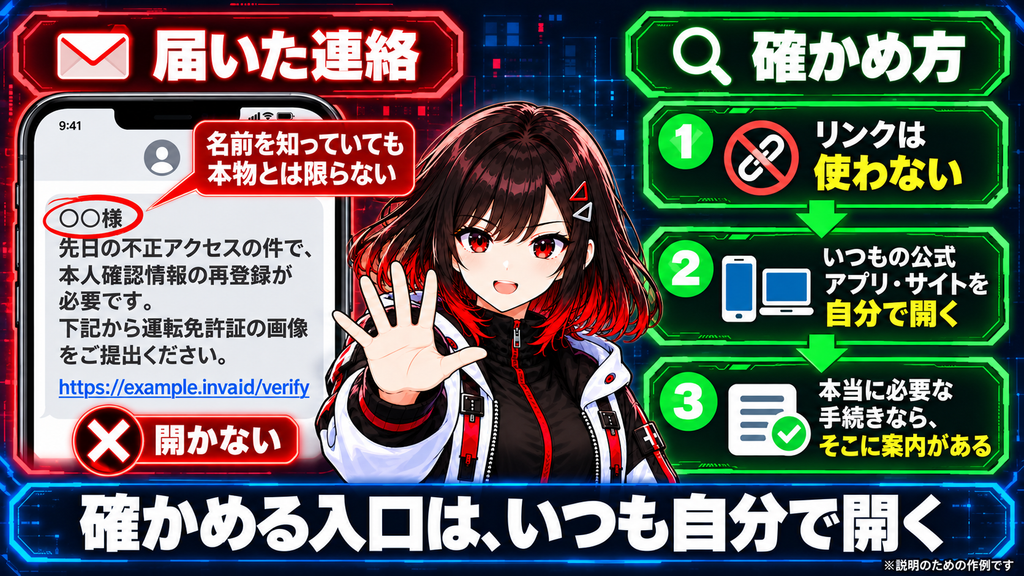
名前を知っている相手でも、本物とは限りません。
確かめるときは、次の3つを守りましょう。
- 自分で公式を開く:届いたメールやSMSのリンク、書かれた電話番号は使わず、いつもの公式アプリや
自分で開いた公式サイト、公式の窓口から確認する - パスワードと認証コードは誰にも伝えない:認証コードは、ログインのときに本人かどうかを
確かめるための一時的な番号です。
電話やメッセージで聞かれても、読み上げたり送ったりしない - 書類の画像は、求められても連絡から送らない:本当に必要な手続きなら、公式のアプリやサイトの中で案内されている
5. 学校や職場が「止まる」被害への備え
ここまでは、個人の情報が漏れる被害への対処でした。
最後に、もう一つのタイプである「止まる」被害を、大阪公立大学の例で見ていきます。
大阪公立大学では、10月2日の深夜に大規模な障害が起き、Webサイトやメールも止まりました。
大学は10月5日の会見で、ランサムウェアによる攻撃と判断したと説明しています。
ランサムウェアは、データを暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する不正なプログラムです。
報道によると、約500台のサーバーが止まり、バックアップの多くも暗号化されて使えない状態でした。
保管していた約13万人分の個人情報が流出したかどうかは、調査が続いています。
出典:大阪公立大学 障害情報・関西テレビ(2026年10月5日)・piyolog(2026年10月7日)
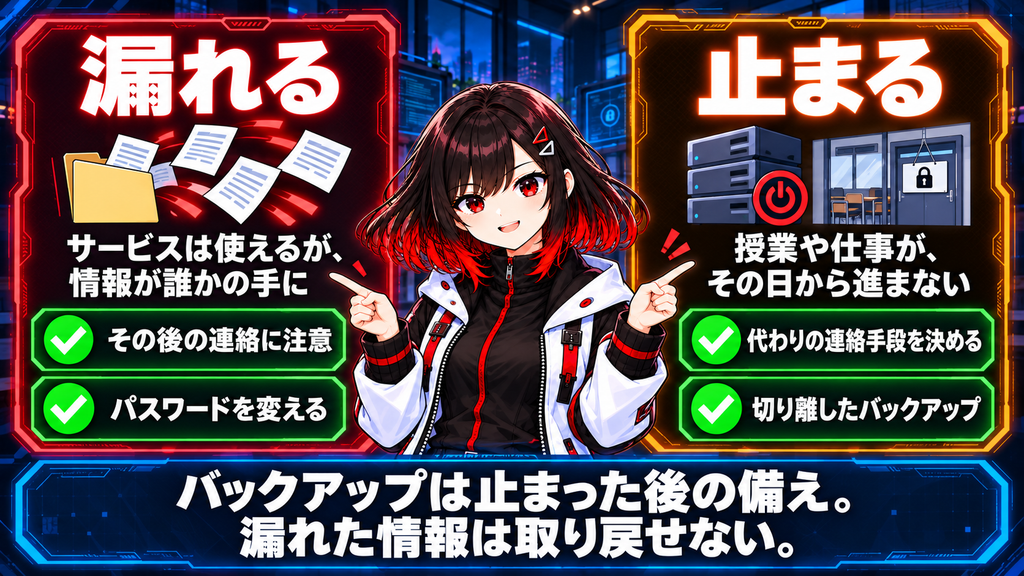
この件は、組織のシステムが止まると、そこで学ぶ人や働く人の毎日が止まることを示しています。
止まった後にどう動けるかは、事前の準備で変わります。
- 連絡手段の代わりを決めておく:メールや社内システムが使えないとき、誰にどうやって連絡するかを決めておく
- バックアップは切り離して保管する:普段の環境とつながったままだと、バックアップまで一緒に暗号化されることがある。
保存するときだけつなぐなど、切り離した場所に置き、実際に元に戻せるかも確かめておく - おかしいと思ったら、すぐ担当者へ:自分で端末を初期化したり、データを消したりせず、決められた担当者に連絡する
なお、バックアップは止まったシステムを元に戻すための備えで、漏れてしまった情報を取り戻すことはできません。
漏れることへの備えと、止まることへの備えは、別々に考える必要があります。
6. まとめ
最後に、この記事の内容を振り返ります。
- 2026年9月下旬から10月上旬に、焼肉きんぐ、タイムズカー、セイコーマート、infoQ、楽天ドライブ、
大阪公立大学で被害が公表された - 発表は「漏えい」と「閲覧された可能性」を分けて読む。件数とアカウント数は足し合わせられない
- 名前や連絡先が漏れたら、その後の連絡に注意を続ける。
パスワードが漏れたら、同じパスワードを使うほかのサービスも変える - 書類の画像は変更できないため、画像やコードを求める連絡には応じない。
ポイントや預けたデータは、履歴と中身を確認する - 「止まる」被害には、代わりの連絡手段と、切り離したバックアップで備える
名前を知っていても、本物とは限らない。
確かめる入口は、いつも自分で開きましょう。
もう一歩学びたい人へ
今回の6件を読み解くには、攻撃者がどこから入り込むのか、本人であることをどう確かめるのか、記録から何が起きたかをどう調べるのかといった、攻撃と防御の仕組みの知識が役立ちます。
こうした知識を演習で身につけたい方は、セキュ塾の「ホワイトハッカー育成コース」もご覧ください。