2026年8月、日本の組織が受けたサイバー攻撃の数は、前年の同じ月と比べて35%増えました。
世界全体の増え方(22%増)を上回る数字です。背景には、生成AIによって自然な日本語の偽メールが
作りやすくなったことや、弱点の残った機器を探す作業が効率化していることが指摘されています。
ニュースで「日本への攻撃が35%増」と聞いて、不安になった方もいるのではないでしょうか。
この記事では、数字が何を数えたものなのかを確認したうえで、攻撃がどのような流れで進むのか、
AIで何が変わったのか、個人と職場で何をすればよいのかを順番に解説します。
▼このニュースを30秒で解説したショート動画
1. 「攻撃35%増」は何を数えた数字か
まずは、ニュースの元になった調査の数字を確認しておきます。数字の意味を取り違えると、
実際より怖く感じたり、逆に軽く見たりしてしまうためです。
セキュリティ企業のチェック・ポイントが2026年9月14日に発表した調査では、1つの組織が1週間に受けた
攻撃の数(平均)を、前年の同じ月と比べています。
| 1組織あたりの週平均 | 前年からの増え方 | |
|---|---|---|
| 世界全体 | 2,422件 | 22%増 |
| 日本 | 1,907件 | 35%増 |
業界別では教育・研究が最も多く、週平均5,354件でした。ホテルや旅行、娯楽の業界は前年比で56%増と、
大きく伸びています。
出典:チェック・ポイント・ソフトウェア・テクノロジーズ(2026年9月14日)
この数字を読むときは、次の3点に注意が必要です。
- 数えているのは攻撃の「試み」で、被害の件数ではありません。
防御の仕組みで止められたものや、弱点が見つからずに終わったものも含まれます - 「増え方」と「量」は別です。
日本は増え方が大きい一方、件数そのものは世界平均(2,422件)より少なく、
「日本が世界で一番攻撃されている」わけではありません - この数字だけでは、なぜ増えたのかは分かりません。
ここから先で紹介するAIの話は、原因を特定したものではなく、専門機関が指摘している背景です
2. サイバー攻撃はどう進むのか
「攻撃」とひと口に言っても、いきなりデータが盗まれるわけではありません。
多くの攻撃は、いくつかの段階を踏んで進みます。どの段階で何が起きるかを知っておくと、
この後のAIの話や対策が、攻撃のどの部分に関係するのかをつかみやすくなります。
警察庁の報告書では、企業などを狙うランサムウェア攻撃の代表的な流れを、
おおむね次のように説明しています。
ランサムウェアは、データを暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する
不正なプログラムです。
- 侵入:修正されていない弱点、漏えいしたパスワードや簡単なパスワード、
設定の不備などを悪用して、組織のネットワークに入り込む - 権限の奪取と探索:管理者の権限を奪ったり、セキュリティの仕組みを止めたりしながら、
ネットワークの中で重要なデータやバックアップを探す - 持ち出しと暗号化:データを外部に持ち出したうえで暗号化する。復旧を邪魔するため、
バックアップも一緒に暗号化されることが多い - 脅迫と痕跡の消去:身代金を要求する脅迫文を残し、記録(ログ)や使った道具を消して終わる
同じ報告書によると、2025年に警察へ報告されたランサムウェアの被害は226件で、高い水準が
続いています。
近年はインターネットにつながった機器から遠隔で入り込む手口が多く、メールの添付ファイルから
感染するケースは少なくなっているとしています。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
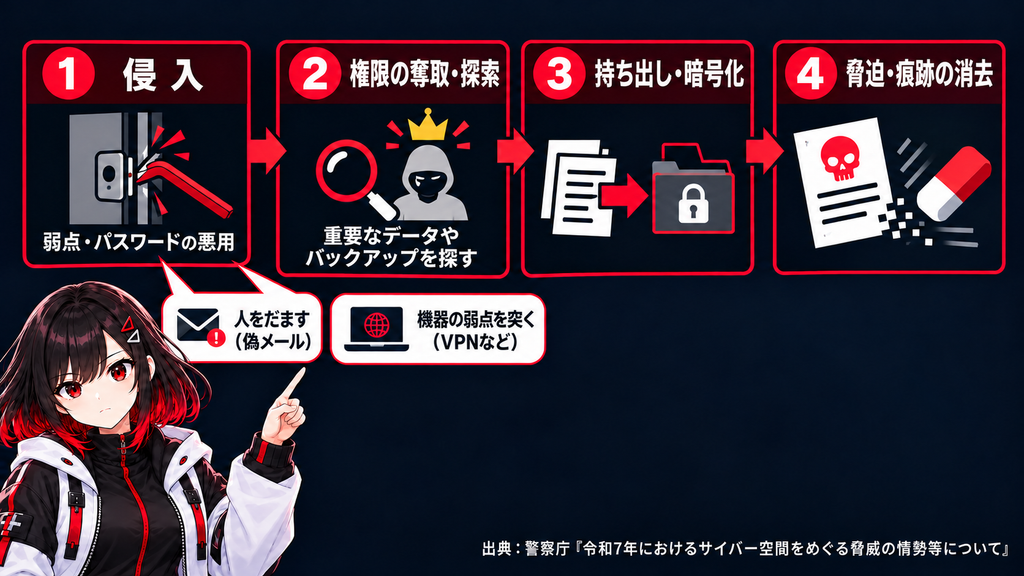
この流れの入口、つまり「どうやって最初に入り込むか」にあたるのが、次に紹介する2つの手口です。
人をだましてパスワードなどを手に入れる方法と、機器の弱点を突く方法です。
3. AIで低くなった「日本語の壁」
日本はこれまで、ある意味で日本語に守られてきました。海外の攻撃者にとって、自然な日本語の文章を
書くのは難しかったからです。
以前の偽メールには、不自然な言い回しや誤字がよく見られました。たとえば、次のような文面です
(どちらも説明のための作例です)。
以前の偽メールの例
お客様のアカウントは一時停止されたしました。下記のリンクより確認するをしてください。24時間以内に確認しない場合は、アカウントは削除されます。
生成AIで作られうる偽メールの例
いつもご利用いただきありがとうございます。お客様のアカウントで、普段と異なる環境からのログインを確認しました。念のため、本日中に下記のページからご本人確認をお願いいたします。
上の例なら「何かおかしい」と気づけますが、下の例は、本物の会社から届くお知らせと
ほとんど見分けがつきません。
英国の国家サイバーセキュリティセンター(NCSC)は2024年の報告書で、生成AIを使えば、
これまでフィッシングを見破る手がかりになっていた翻訳・つづり・文法の誤りがない偽の文面を作れると
評価しています。
出典:NCSC(2024年1月24日)
日本のAIセーフティ・インスティテュート(AISI)が2025年10月に公開した調査報告でも、自然な日本語を
生成できるようになったことで偽メールを見抜きにくくなっていることや、言葉の壁に守られてきた日本が
主要な標的になりつつあるという企業の見方が紹介されています。
出典:AISI(2025年10月31日)
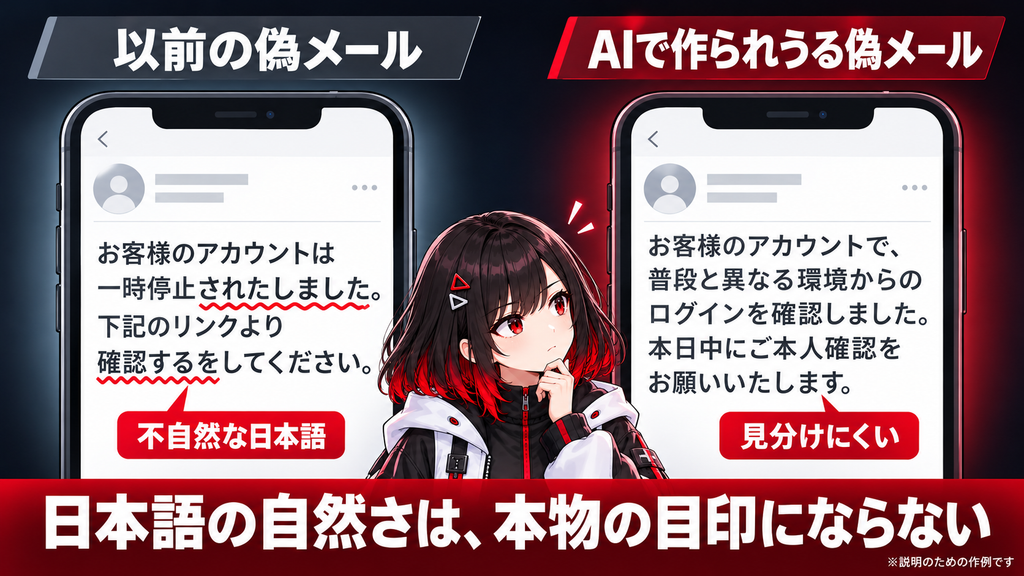
ここから言えるのは、日本語が自然かどうかは、もう本物を見分ける目印にならないということです。
文面の印象で判断するのではなく、届いたメールやSMSのリンクを使わずに、自分で公式のアプリやサイトを開いて確かめる、という確認のしかたに変える必要があります。
4. 弱点の残った機器を自動で探す攻撃
人をだます攻撃のほかに、もう一つの入口があります。インターネットにつながっている機器の弱点です。
「スキャン」とは
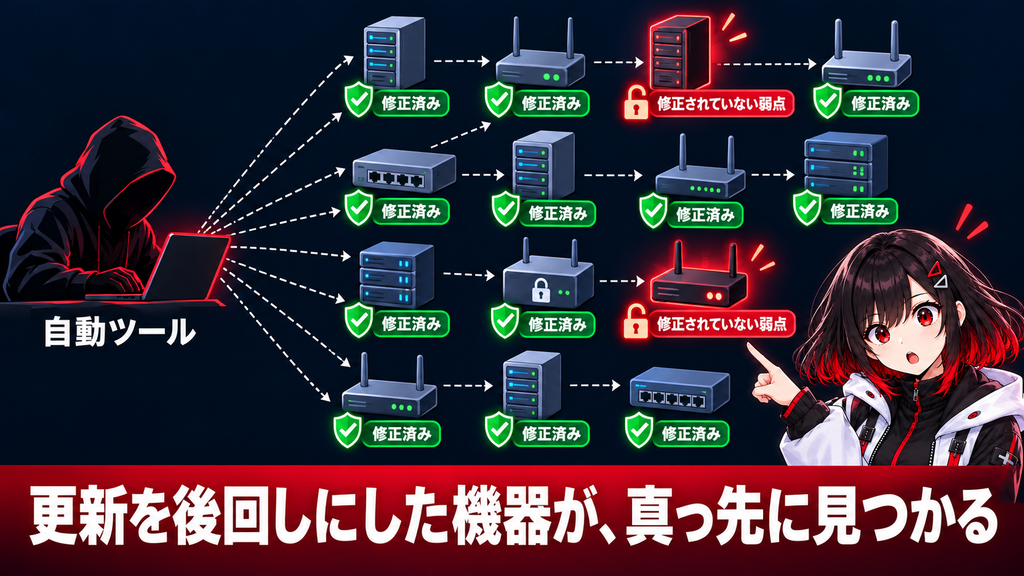
攻撃者は、ツールを使ってインターネット上の機器に次々と通信を送り、どんな機器が動いているのか、
修正されていない弱点が残っていないかを自動で調べています。これを「スキャン」と呼びます。
たとえるなら、住宅街の家を1軒ずつ回って、鍵の開いている窓や、古くて壊れやすい鍵を使っている家を
探して歩くようなものです。
人が手作業で回るなら時間がかかりますが、ツールを使えば、インターネット上の膨大な機器を短時間で
調べられます。
狙われやすいVPN機器
特に狙われやすいのが、自宅や外出先から会社のネットワークにつなぐためのVPN機器です。
会社の入口にあたる機器なので、ここを突破されると、社内のネットワークに直接入られてしまいます。
警察庁が被害にあった組織に行ったアンケートでは、ランサムウェアの侵入経路はVPN機器が6割以上を
占めています。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
さらに、警察庁が2026年1月にまとめたアンケート調査の資料では、VPN機器を使っている組織の
半分以上(52%)が最新の修正(パッチ)を適用していなかったことや、社外から業務でアクセスするときの
認証が「IDとパスワードだけ」という組織が約4割(39.8%)あったことが示されています。
出典:警察庁「サイバー攻撃の被害に係る企業・団体を対象としたアンケート調査結果及び対策」(2026年1月)
AIで何が変わるのか
スキャン自体は、AIが広まる前からある手口です。NCSCは、AIによって攻撃の下調べがより速く、
効率的になり、経験の浅い攻撃者でも攻撃を仕掛けやすくなると評価しています。
手間がかからなくなれば、それだけ攻撃の試みは増えやすくなります。
出典:NCSC(2024年1月24日)
ただし、スキャンで探されたことと、侵入されたことは別です。弱点が修正されていれば、探されても
入られることはありません。
逆に言えば、更新を後回しにした機器が、真っ先に見つかってしまうということです。
5. 個人と職場でできる対策
攻撃の数そのものを私たちが減らすことはできませんが、攻撃が成功しにくい状態にしておくことは
できます。
ここまでの2つの入口(人をだます攻撃、機器の弱点を突く攻撃)に分けて、個人と職場でできることを
整理します。
| 対策 | 防げること | 誰がやるか |
|---|---|---|
| 不審な連絡は、自分で開いた公式アプリやサイトで確認する | 偽メール・偽SMSでだまされること | 個人・従業員 |
| スマホやパソコンのOS・アプリを更新する | 端末の弱点を突かれること | 個人・従業員 |
| 多要素認証を設定する | 盗まれたパスワードでログインされること | 個人・情報システム担当 |
| VPNなどの機器に最新の修正を適用する | 機器の弱点からの侵入 | 情報システム担当 |
| 使っていないアカウントを削除し、簡単なパスワードをやめる | 推測されたパスワードや放置されたアカウントからの侵入 | 情報システム担当 |
| ログを取り、確認する人と手順を決める | 侵入に気づくのが遅れること | 情報システム担当・管理者 |
| ネットワークから切り離したバックアップを取る | 暗号化されたときに復旧できないこと | 情報システム担当 |
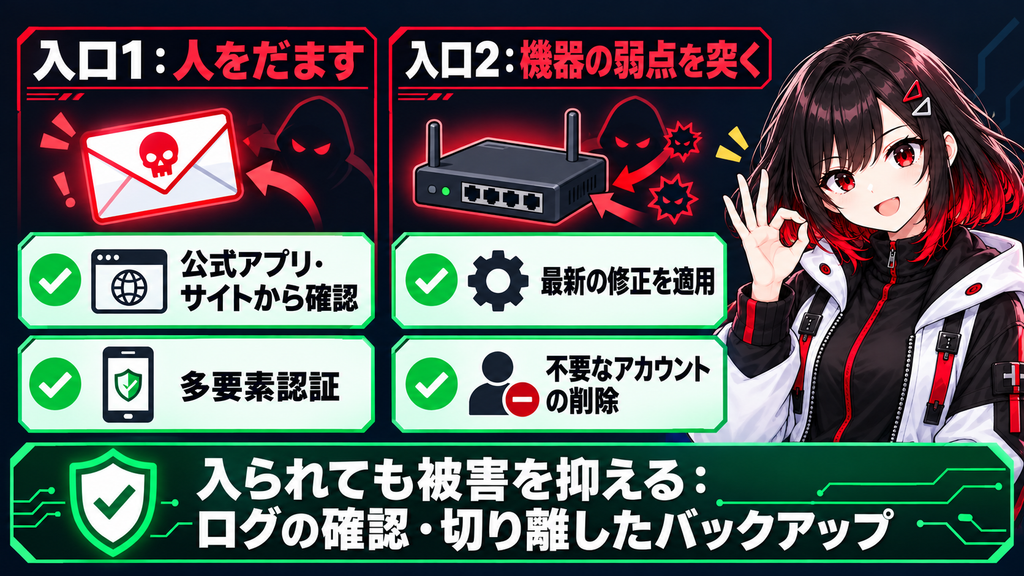
多要素認証は、パスワードに加えて、スマホのアプリやSMSに届く確認などを組み合わせる方法です。
パスワードを盗まれても、それだけではログインされにくくなります。
ただし、身に覚えのない承認の通知が届いたときに「承認」を押してしまうと意味がないので、
心当たりのない通知には応じないようにしましょう。
それぞれの対策は、防げるものが違います。
更新は機器の弱点をふさぎ、多要素認証は盗まれたパスワードの悪用を防ぎ、ログは異変に気づくきっかけになり、バックアップは被害にあったときの復旧を助けます。
どれか一つで全部を防げるわけではないので、組み合わせて使うことが大切です。
6. まとめ
最後に、この記事の内容を振り返ります。
- 2026年8月の調査で、1組織あたりの週平均の攻撃数は、世界22%増・日本35%増だった。
数えているのは攻撃の試みで、被害の件数ではない - 攻撃は「侵入 → 権限の奪取・探索 → 持ち出し・暗号化 → 脅迫」と段階を踏んで進む。
入口は、人をだます方法と、機器の弱点を突く方法の2つが中心 - 生成AIで自然な日本語の偽メールが作れるようになり、日本語の不自然さは見分ける目印にならなくなった
- 機器の弱点を探す作業も効率化している。ランサムウェアの侵入経路は、VPN機器が6割以上を占める
- 不審な連絡は公式から確認し、更新と多要素認証を。職場では機器の修正、ログ、バックアップも組み合わせる
自然な日本語は、もう本物の証拠にならない。確かめ方を変えるのが、いちばんの対策です。
もう一歩学びたい人へ
今回の話を深く理解するには、攻撃者がどうやって弱点を探し、どこから入り込むのかという攻撃の仕組みと、ネットワークやログの基礎が役立ちます。
こうした知識を演習で身につけたい方は、セキュ塾の「ホワイトハッカー育成コース」もご覧ください。