2024/05/03にNATOとEUがドイツ・チェコに対するAPT28(ロシアが背後にいるとされている)のサイバー攻撃を非難する声明を出しています。少し遅くなりましたが、こちらについて纏めます。
「未経験からでもホワイトハッカーになれる!」実践的セキュリティスクール「セキュ塾」

- 脅威インテリジェンス育成コース(随時受講生募集中!)
- ホワイトハッカー育成コース(偶数月に開講!)
NATOとEUの声明
EUの声明(プレスリリース)はこちらになります。
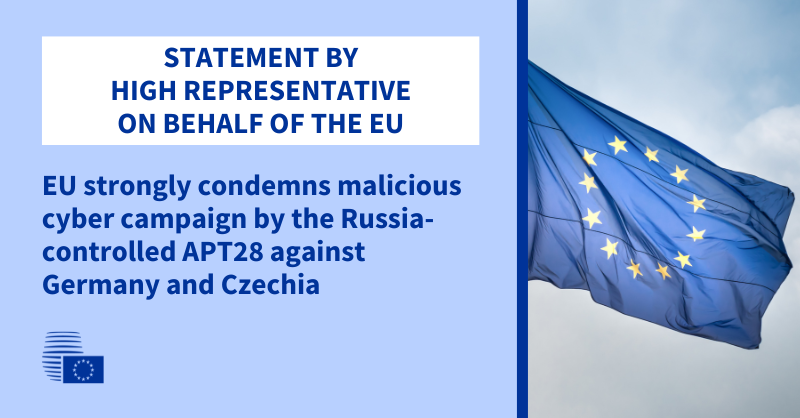
これによると
- ロシアが背後にいるAdvanced Persistent Threat Actor 28(APT28)がドイツとチェコに対して行った悪意のあるサイバーキャンペーンを強く非難する。
- 2024/05/03に、ドイツ社会民主党幹部のメールアカウントに対するAPT28の攻撃の評価を共有した。
- 同時に、チェコはAPT28が今回のサイバーキャンペーンの標的であると発表した。
- EUとその加盟国は、オープンで安定/安全なサイバースペースのために、国際的なパートナーと引き続き協力する。
と発表しています。この背後で何があったのでしょうか。
ドイツの発表
ドイツ連邦内務省(BMI)のプレスリリースによると、ナンシー・フェザー連邦内務大臣が「私たちは決してロシア政権に脅かされることはありません。」と発言したとされています。
また、同プレスリリースによると、ドイツ社会民主党(SPD)へのAPT28によるサイバー攻撃とは2022年12月末からSPD党本部に行われていた攻撃を指し、2022年3月以降OutlookのMicrosoft Windowsクライアントの脆弱性が悪用されている大規模なキャンペーンの一部と考えられています。
米国国務省の発表によると、「司法省はドイツと協力して、APT28がドイツのターゲットに対するCVE-2023-23397の悪用を含む悪意のある活動を隠蔽し、実行するために使用していた何百もの小さなオフィス/ホームオフィスルーターのネットワークを修復しました。」とあります。
これらから、ドイツへの攻撃というのがこちらのAPT28の記事でも紹介していた、Outlookクライアントの脆弱性(CVE-2023-23397)を悪用したNTLMv2ハッシュリレー攻撃 だったと考えられます。
詳しい攻撃方法は先のAPT28の記事にも記載していますが、Microsoft社の「Guidance for investigating attacks using CVE-2023-23397」によると、APT28(Forest Blizzard, STRONTIUM)が、この脆弱性を悪用した攻撃を行っていたとのことで、ヨーロッパ/北アメリカ/南アメリカ/アジア/アフリカ/中東等を標的として、軍・政府・防衛産業・エネルギ・運輸部門など幅広い分野に対しての攻撃だった模様です。
チェコの発表
同日(2024/05/03)にチェコから発表された声明がこちらになります。これによると「チェコは、ドイツ・EU・NATO・国際的なパートナーと共同で、ヨーロッパ諸国で長期的なサイバースパイキャンペーンを実施してきたロシアの脅威アクターAPT28の活動を強く非難する。」としており
- チェコの一部の政府機関が、2023年からMicrosoft Outlookの脆弱性を悪用するサイバー攻撃の標的となっており、攻撃者はAPT28である。
- チェコは長い間APT28の標的にされてきた。
- オペレーションDying Ember(補足として下の方に説明を加えています)の一環として、チェコもAPT28に攻撃された被害対象となっている。
とし、「チェコはこれらの度重なるサイバー攻撃を深く懸念している。私たちは、ヨーロッパおよび国際的なパートナーとともに、この容認できない行動に強く対応することを決意している。」と述べています。
声明の波及効果
ロイターによると、今回の声明を受けてドイツは5/8に駐ロシア大使を一時的に帰国させた様です。これに対するロシア側からのコメント等は入っていない模様です。
また一週間後に、ポーランドがロシアのAPT28によるサイバー攻撃を非難する声明を出していますが、こちらは別の攻撃の様なため別の記事としてお伝えします。
(補足)オペレーション「Dyning Ember」について
2024年2月27日に
- FBI
- NSA
- US Cyber Command(米国サイバー軍)
- 国際パートナー(ベルギー、ブラジル、フランス、ドイツ、ラトビア、リトアニア、ノルウェー、ポーランド、韓国、英国)
が、APT28の攻撃に使用されているとされるGRUボットネット(こちらの記事で紹介したMoobotマルウェアを利用したボットネット)の妨害と、侵害の修復方法を説明する共同声明を出しました。

米国司法省・FBIによるMoobotボットネットの破壊については、こちらのAPT28の記事でも紹介している通りです。こちらの活動が「オペレーション「Dyning Ember」」と呼ばれており、FBIによると1,000台以上の侵害されたルーターを修復するための取り組みだった様です。
ちなみにFBIはこのオペレーション「Dyning Ember」で、Moobotの被害にあったユーザに対して次のことを求めています。特に2.以降は被害に遭っていないユーザでも一般的に有効な行動なので、是非やっておくことをお勧めします。
- ハードウェアを出荷時設定にリセットして、悪意のあるファイルのファイルシステムを初期化します。
- 最新のファームウェアにアップグレードします。
- デフォルトのユーザー名とパスワードを変更します。
- 戦略的なファイアウォールルールを実装して、リモート管理サービスの望ましくない公開を防ぎます。
参考リンク
- EU: Cyber: Statement by the High Representative on behalf of the EU on continued malicious behaviour in cyberspace by the Russian Federation
- ドイツ連邦内務省:Cyberangriffe auf die SPD und auf Rüstungs-, IT- und Luftfahrtunternehmen sind APT 28 und damit dem russischen Militärgeheimdienst GRU zuzuordnen
- 米国国務省:The United States Condemns Malicious Cyber Activity Targeting Germany, Czechia, and Other EU Member States
- チェコ:Statement of the MFA on the Cyberattacks Carried by Russian Actor APT28 on Czechia
- ロイター:独、駐ロ大使を一時帰国 ロシアによるサイバー攻撃疑惑で
- 米国司法省:Justice Department Conducts Court-Authorized Disruption of Botnet Controlled by the Russian Federation’s Main Intelligence Directorate of the General Staff (GRU)
- FBI: Internet Crime Complaint Center (IC3): Russian Cyber Actors Use Compromised Routers to Facilitate Cyber Operations(PDF)