2026/10/09に、国家サイバー統括室及び警察庁が、米国が作成したアドバイザリ“Chinese Government-linked Cyber Threat Actors Combine Automated and Hands-on Hacking Tools to Steal Sensitive Data”に署名しました。このアドバイザリではIntegrity Technology Group(永信至誠科技集団 / ITG)について触れており、攻撃や偵察のためのインフラやツールをFlax Typhoon等の脅威アクターに提供していると指摘されています。
以下では、Flax Typhoonについて簡単にまとめてみます。
Flax Typhoon(Storm-0919, TAG-91, Ethereal Panda, RedJuliett, Earth Naga)
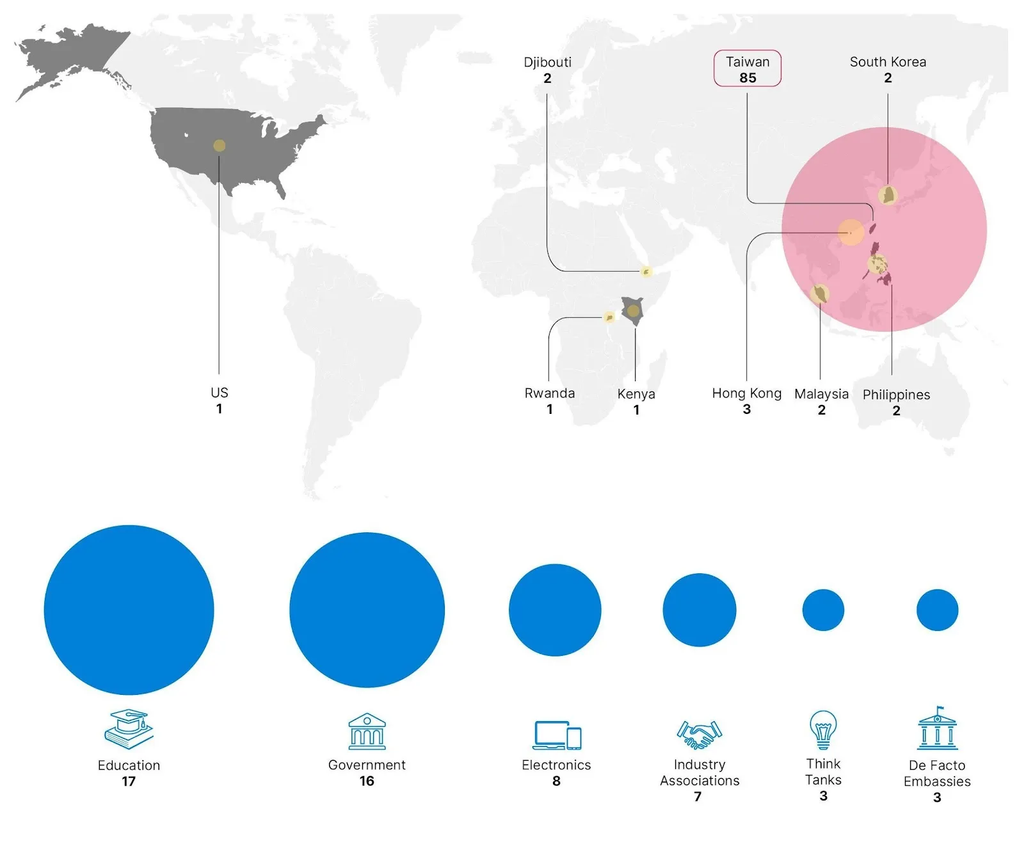
Flax Typhoonは2021年半ばから活動を行っている、中国が支援しているとされている脅威アクターです。特に台湾に重点を置いていますが、他にも北米、東南アジア、アフリカの政府機関、重要インフラ、医療機関、製造業、教育機関、テクノロジー関連組織を標的としています。
RecordedFuture社の記事によると(当社はRedJuliettとして同脅威アクターを追跡しています)、Flax Typhoonは2023年11月から2024年4月にかけて台湾の政府組織や学術組織を標的としたスパイ活動を行っていたことが確認されています。同社の分析によると、台湾の経済・外交関係に関しての北京側での情報収集、および北京側にとっての重要な技術開発支援を目的としている可能性が高いとされています。また、同記事でも、以下で紹介するレポートと同じく「SoftEtherを用いた通信の秘匿化」の話が特徴として取り上げられています。
技術的情報
以下の技術的情報は、主にIC3の文書を参照しています。
偵察(Reconnaissance)
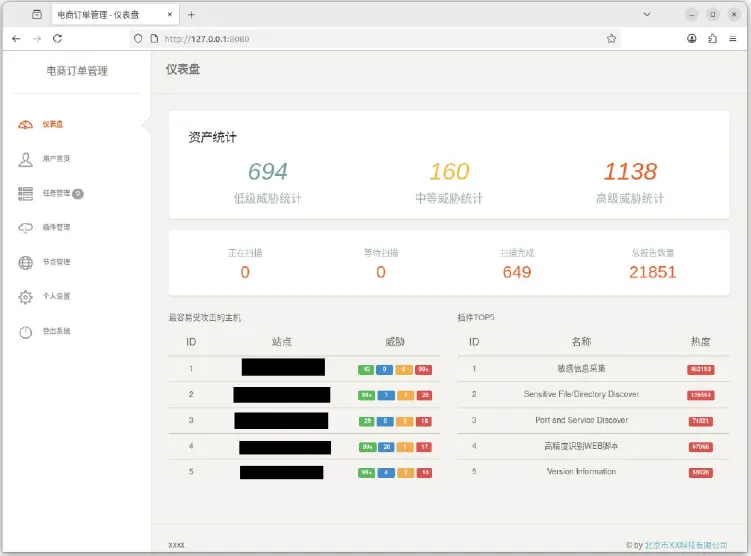
最初期の偵察フェーズでは、Flax Typhoonは下記のようなOSSのスキャンツールを用いてスキャンを行い、ネットワークやWebアプリの脆弱性を検出します。
この際に、Flax Typhoonは下記のポートを重点的にスキャンする傾向があります。
- Port 21 (FTP)
- Port 22 (SSH)
- Port 53 (DNS)
- Port 80 (HTTP)
- Port 443 (HTTPS)
- Port 1080 (SOCKS)
またdirsearchを使用する場合には、PHPおよびASP(.NET)ページの列挙を試みます。
MicroScan
2017年以降は「MicroScan」と呼ばれるPythonベースのWebアプリケーションのスキャンツールを用いていました。このMicroScanには、Webサイトの特定の脆弱性をスキャンするために作成された1,300を超える侵入テストスクリプトが含まれています。攻撃者はこれらのスクリプトを使用して、OpenSSL /Oracle WebLogic/Rejetto/WordPress/Juniper ScreenOS/Jenkins/Apache Strutsなどのサービスを標的にしていました。
初期アクセス(Initial Access)および実行(Execution)
少なくとも2021年1月中旬以降、Flax Typhoonは主にPythonやGoなどで記述されたエクスプロイトコードとCLIを用いて被害者のネットワークやサービスにアクセスしてきました。
さらにJavaScriptとHTMLコードを使用してXSS攻撃も実行しています。被害者のサイトにXSS脆弱性があった場合、Flax Typhoonはこれを悪用してコンテンツを改変して他の被害者を標的にすることができます。
以下はFBIにより収集された、攻撃時に使用されていたXSSペイロードを実行した結果になります。JavaScriptを実行している脆弱なWebサイトでこのペイロードを実行すると、Webページのコンテンツが変更され、ユーザー名とパスワードの入力欄が表示されるため、ユーザー認証情報入力を促すことで認証情報の窃取が可能になります。
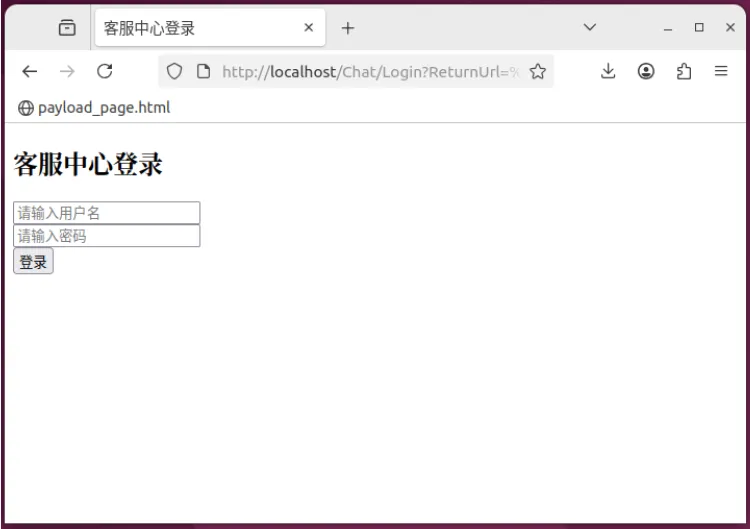
- ユーザーがユーザー名とパスワードを入力すると、XSSペイロードがパスワードで保護されたzipファイルをダウンロードするためのリンクを生成します。
- zipファイルには実行可能ファイルlive700_v1.exeが含まれており、これを実行するとDiagTrack.exeという、正規のWindows中のソフト名と同じ名前のプロセスが開始されます。
- DiagTrack.exeは、HTTPプロトコルを介してdns.studiocloud.xyz(FBIの報告によるとIntegrity Technology Group(永信至誠科技集団 / ITG)の所有するドメイン) と暗号化された通信を確立します。
FBIは、この通信を用いてユーザーの電子データが外部に持ち出されている可能性が高いと評価しています。
EBurst
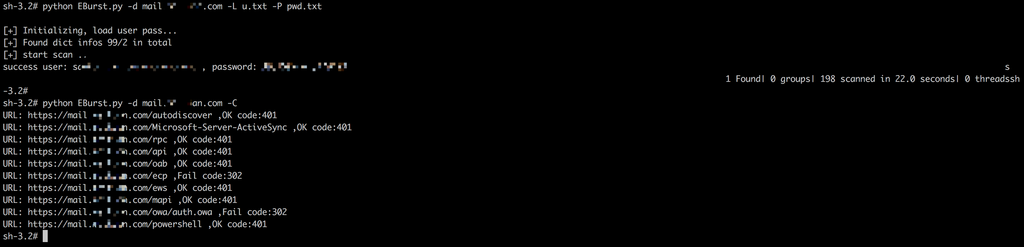
攻撃者はPythonベースのOSSツール「EBurst」を使用して、Microsoft Office365クラウド環境のアカウントを標的にします。このツールは指定されたメールアドレスに対してパスワードスプレー攻撃とパスワード推測攻撃を行い、Microsoft Exchangeサーバー上のメールアカウントを侵害します。
永続化(Persistence)
永続性を確立するために、Flax TyphoonはいわゆるLOTL攻撃を用いて、PowerShell(Windows)やcurl/wget(Linux)などで被害者のマシン上にSoftEther(VPN)をダウンロードしてインストールします。これにより、C2アクセスなどを難読化することで被害組織がネットワークアクティビティを特定できにくいようにします。
調査の結果、SoftEther接続をホストしていた被害者ドメインとサブドメインは下記のようなものになっています。
- 98aiblog[.]com
- hmbcloud[.]com
- hmbcloud[.]net
- hmbiplc-01[.]com
- iepl.node[.]cm
- javacheck.ooguy[.]com
- javaupdate.giize[.]com
- sexytube0[.]com
- twimg.co[.]uk
Flax Typhoonはこれらのドメイン・サブドメイン・またはサーバーのIPアドレスのいずれかをSoftEtherで使用して、C2サーバーに接続していたとのことです。
収集(Collection)および流出(exfiltration)
Flax Typhoonは検出を最小限に抑えるため、下記のような目立たないファイル名でデータの収集と流出を行っていました。
- 001.gif
- All_scanner_vXX.pl.gz (XXは1桁または2桁の数字)
- Css.js
- Include.png
- M2k.js
- M2k_list.js
- M2k_ui_adm.js
Curlc4.txt
FBIは、Flax TyphoonがPHPスクリプト「Curlc4.txt」を使用してボットを作成し、被害者からメールを取得していることを確認しました。このスクリプトはMicrosoft EWS APIと連携するように設計されており、攻撃者がメールやカレンダー、連絡先などのコンテンツアイテムにアクセスできるようにするものです。
このスクリプトはメールやデータをリモートサーバー上にアップロードしていましたが、データ流出前にメールやデータを圧縮し、パスワードを使用してRC4またはAES-128-CBCで暗号化していました。
DC.exe
攻撃者は被害者のDomain ControllerへのRPC バインディングを使用する「DC.exe」というツールを使用して、Active Directoryからアカウント資格情報/グループメンバーシップの詳細/信頼関係などの機密情報をコピーしていました。
データ流出(Data Exfiltration)
FBIの捜査によると、攻撃者はアカウント認証情報を収集し、オンプレミスシステムおよびクラウドベースのサービスから被害者のメールデータを抜き取っていました。被害組織には、東南アジアにある政府機関、法執行機関、医療機関、宗教団体などが含まれていました。さらに抜き取ったデータへのアクセスを中国・厦門(Xiamen)のIPアドレスのみに制限しているものも見られたそうです。
Office-cli Program
Flax Typhoonはコマンドラインユーティリティのoffice-cli(正規のツール)を使用して、Microsoft Outlook 365のメールアカウントに継続的にアクセスし、さまざまな期間にわたってメールを流出させていました。その際にはclient_id/tenant_id/secretなどの構成ファイルを使用してアクセスと流出を自動化していました。office-cliは正規のツールであり、正規のアクセス方法を使用することで検出を回避していました。
IoC
IoCはIC3の元のPDF( Chinese Government-linked Cyber Threat Actors Combine Automated and Handson Hacking Tools to Steal Sensitive Data)を確認してください。ドメイン名やIPアドレス、ファイルハッシュなどが載っており、実質IC3のPDFの3/4以上がIoCで占められています。
緩和策(Mitigation)
緩和策もIC3の元のPDF( Chinese Government-linked Cyber Threat Actors Combine Automated and Handson Hacking Tools to Steal Sensitive Data)を確認してください。とは言っても、一般的なセキュリティ対策を行っている企業ではよく繰り返されている話の通りとなっており
- 不要なサービスを止める・ポートを閉じる
- Webアプリケーション入力のサニタイズ
全サービスへの多要素認証の導入 - 適時適切なパッチ適用
等となっています。
参考情報
- Malpedia: Flax Typhoon
- IC3: Chinese Government-linked Cyber Threat Actors Combine Automated and Handson Hacking Tools to Steal Sensitive Data
- RecordedFuture: 中国国家支援のRedJuliettがネットワーク境界の悪用により台湾のサイバースパイ活動を強化
- Australian Cyber Security Centre: Chinese government-linked cyber threat actors combine automated and hands-on hacking tools to steal sensitive data
- GitHub: EBurst
- ヒートウェブ:中国政府関連のサイバー攻撃グループ(Flax Typhoon)と支援企業(ITG)に関するアドバイザリ