「未経験からでもホワイトハッカーになれる!」実践的セキュリティスクール「セキュ塾」

- 脅威インテリジェンス育成コース(随時受講生募集中!)
- ホワイトハッカー育成コース(偶数月に開講!)
PEAR(Pure extraction and ransom)ランサムウェアグループとは
PEARランサムウェアグループは、2025年7月から活動が観測されているランサムウェアグループです。閉鎖的なグループのため、現時点ではRaaSとは認識されていません。暗号化ベースのランサムウェアを展開するのではなく、機密データの窃盗と公開に重点を置います。2026年になって、活動が活発化してきています。Halcyonの調査によると、グループ名の由来については「なぜPEARなのか。私たちが行うのはPure Extraction And Ransom(純粋な窃取と身代金要求)だからだ」と謳っているそうです。
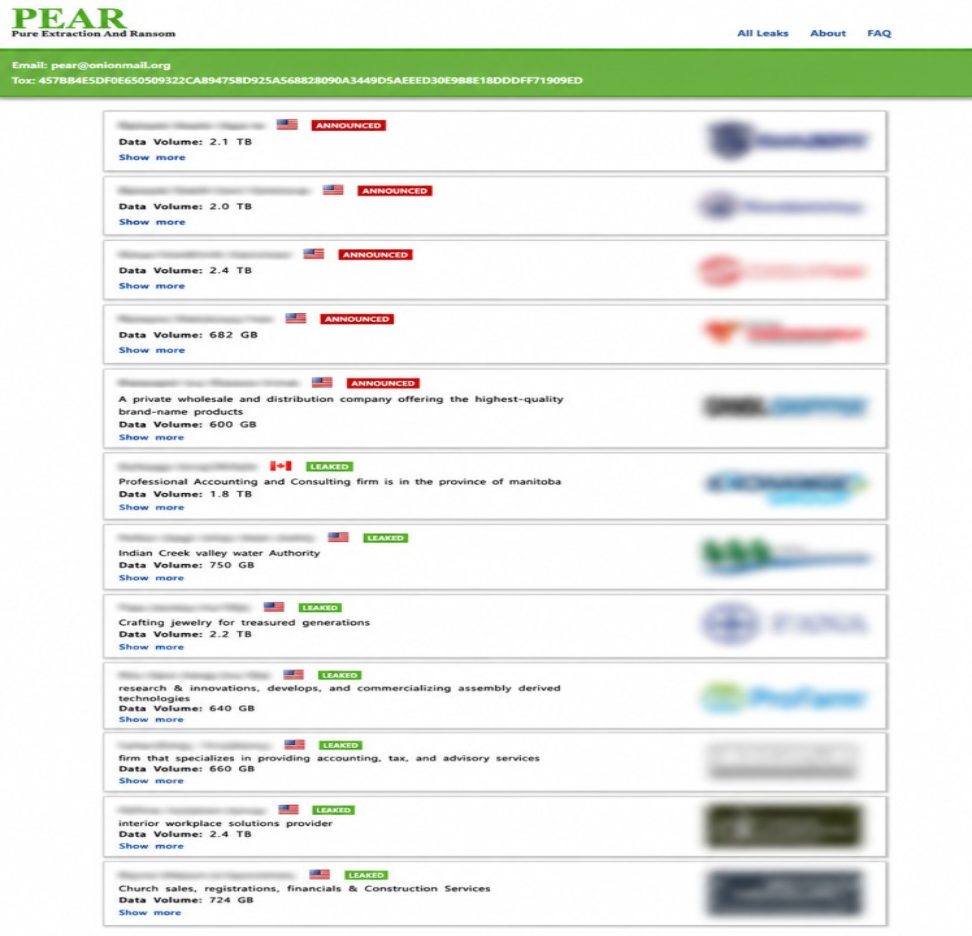
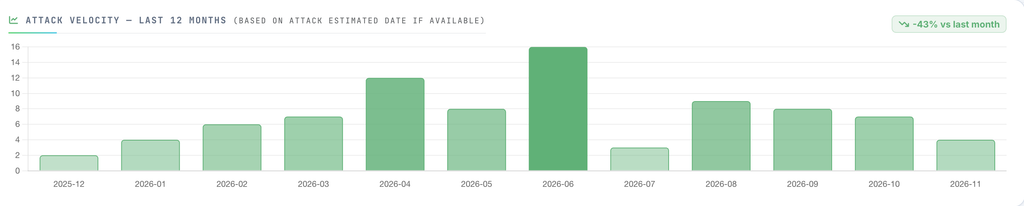
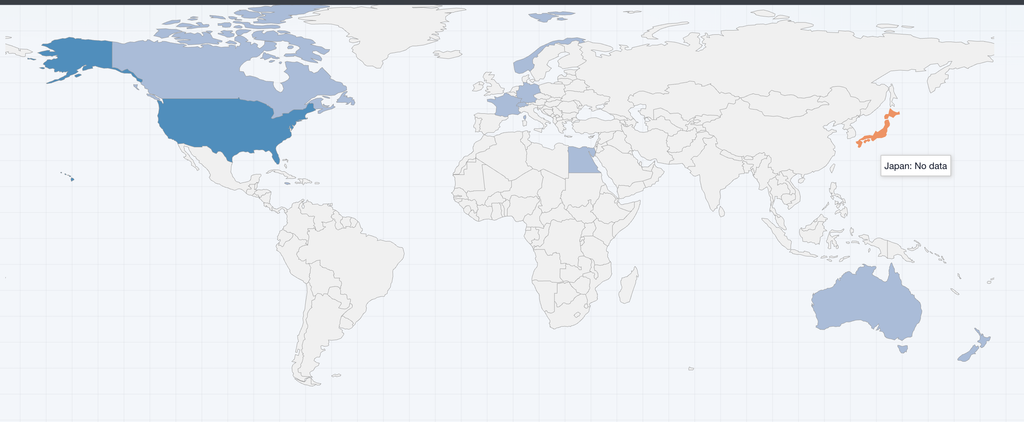
PEARは主に米国の組織、及びカナダとジャマイカを標的にしています。被害者は医療、金融、ソフトウェア、製造、通信、建設、小売、教育など多岐にわたります。2026年11月4日にはTostrud & Temp、11月3日にはBridgestone HosePower、11月2日にはPalm Vascular CentersとgWorksに対する攻撃が報告されています。
PEARの戦術としては下記のようなものが挙げられています。
- データ漏洩を主な攻撃目標とする
- 被害者に対して直接的な恐喝を行う
- 盗んだデータを使った二重恐喝を行う
- 圧力を高めるための無料漏洩キャンペーンを行う
日本では未だ被害者が報告されていませんが、今後増えていく可能性があります。
運営体制
HalcyonによるとPEARのチームは閉鎖的な体制であり、外部からの勧誘や収益分配は確認されていません。すべての活動がTor上のインフラで行われているとのことです。
そのため、PEARは現時点では「RaaS」としては確認されていません。
身代金交渉について
CyberXtronの分析によると、PEARは「厳格な期限と段階的なエスカレーションに基づいた、構造化された交渉プロセス」を用いてるということです。そのため合意や支払いにおいての期限が厳守され、期限を守らなかった場合にはデータを公開したり、さらなるエスカレーション措置を行っている模様です。
PEARランサムウェアグループの技術的詳細
PEARランサムウェアグループの技術的詳細を以下にまとめます。主にCyberXtronの情報およびHalcyonの情報からまとめています。
初期アクセス
現時点では判明していません。侵害された認証情報や公開されたサービスを用いて侵入してきているのではないかと言うのがCyberXtronの分析です。Halcyonでは、フィッシングキャンペーン、および多要素認証(MFA)が設定されていない公開状態のリモートデスクトッププロトコル(RDP)/仮想プライベートネットワーク(VPN)サービスを通して初期アクセスを行うと分析しています。
またCyberXtronによると、脆弱性の悪用は現時点では観測されておらず、被害組織へのアクセスは一般的な侵入経路を通じて確立されているという分析です。
特権の拡大、防御回避、および継続性
CyberXtronによると、とくに権限昇格というものは観測されておらず、既存のアクセス権限と標準的なシステム機能を用いて実行されているという分析です。
水平移動(Lateral Movement)
水平移動に関しての分析も未だ足りていないとのことですが、利用可能な認証情報と標準的なアクセス方法を使用して権限昇格を行っていると考えられています。
データ流出(Exfiltration)
CyberXtron・Halcyon両方ともの解析結果では、データ漏洩がこのグループの中心的な活動であるということが示唆されています。大量のデータ抽出に重点を置いており、抽出されたデータはGB/TBスケールで漏洩プラットフォーム上で参照されます。
IoC等
IoC等は下記のリンクにありますので検出の参考にしてください。
- Halcyon: PEAR
- CyberXtron: PEAR Threat Profile: Redefining Ransomware Through Data Exposure
参考リンク
- Ransomware.live: PEAR
- SOCRadar: Tostrud & Temp, S.C. Data Breach
- Halcyon: PEAR
- CyberXtron: PEAR Threat Profile: Redefining Ransomware Through Data Exposure